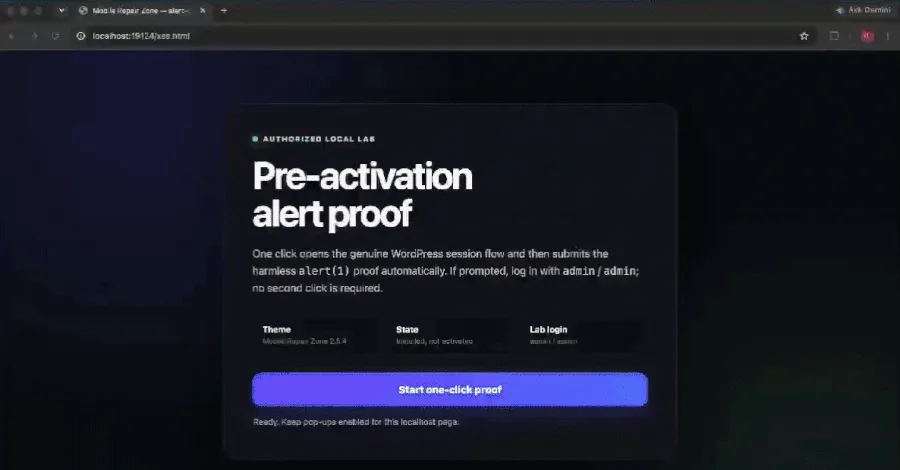
WordPress выпустил патчи к версии 7.1.1, закрывающей уязвимость Click2Shell. Это серьезная проблема, позволяющая злоумышленникам устанавливать темы без согласия администратора. Хотя на данный момент нет доказательств реального использования данной уязвимости, рекомендуется обновить систему как можно скорее.
Что произошло
Уязвимость позволяет атакующему отправить специальную ссылку, которая при открытии администратора автоматически инсталлирует тему из официального каталога WordPress. Секрет в том, что схема обработки ссылок в разных частях WordPress ведет к тому, что администратор не осознаёт, что происходит инсталляция. Даже если тема устанавливается, она по умолчанию остается выключенной, что позволяет избежать немедленных внешних изменений.
Исследователи из компании pwn.ai отметили, что уязвимость не такая проста: для выполнения кода требуется наличие второй уязвимости, которая присутствует в выбранной теме. Это создаёт возможность выполнить произвольный код на сервере.
Технические детали и риски
Специалисты оценили уязвимость Click2Shell в 7.1 по шкале CVSS, а полную цепочку атаки, способную привести к выполнению кода — в 9.6. Flaw работает из-за различного восприятия ссылок WordPress.org и браузером администратора. Атакующие добавляют специальные символы к ссылке, которые могут заставить модули WordPress выполнить инсталляцию автоматически.
Для наглядности: команда pwn.ai использовала тему Mobile Repair Zone, в которой была обнаружена вторичная уязвимость. Она позволяла выполнять удалённый код на сервере без проверки прав пользователя. Обе уязвимости делают системы WordPress очень уязвимыми для подобных атак, особенно если администраторы не обновляют свои установки.
Рекомендации для владельцев сайтов
Это предупреждение актуально для всех пользователей WordPress: обновите свою платформу до версии 7.1.1 или актуальной версии вашей ветки. Никакие обходные меры не предложены, но важно отметить, что уязвимость требует необходимости входа в систему как администратора. Поэтому, если у вас «логирование» включено для администраторов, это добавляет уровень защиты.
Следующий шаг — следить за новыми обновлениями и установками патчей. WordPress до сих пор подтверждает наличие уязвимости и работает над её закрытием, что должно повысить общую безопасность пользователей в будущем.