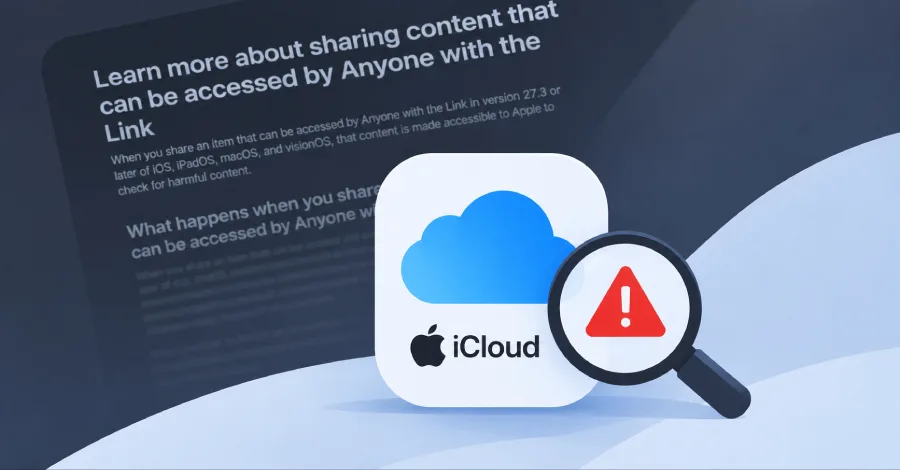
Apple с выходом iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 начнёт проверять публичные ссылки iCloud на вредный контент. Для пользователей и компаний это важная граница: файл или фотография, открытые «всем, у кого есть ссылка», перестают быть защищёнными сквозным шифрованием — даже при включённой Advanced Data Protection.
Новые правила касаются двух привычных сценариев: публикации фото из iCloud Photos и файлов из iCloud Drive по ссылке с открытым доступом. По данным The Hacker News, Apple прямо указывает, что в такой модели контент доступен любому обладателю ссылки, включая саму компанию. Проверка начнётся с версий ОС 27.3, которые Apple планирует выпустить в декабре.
Формулировка Apple пока оставляет больше вопросов, чем ответов. Компания не раскрыла, какие именно материалы попадут в категорию «вредных», каким способом будет происходить проверка и затронет ли она ссылки, созданные до установки обновлений. Неясно и то, будет ли контроль работать только в момент создания публичного доступа или продолжится после него — например, при замене файла по уже существующей ссылке.
В документации Apple предупреждает: материал, который система сочтёт вредным, могут удалить в любой момент. Последствия не ограничиваются конкретным файлом. Компания оставляет за собой право заблокировать или отключить Apple Account, запретить регистрацию нового аккаунта с привязанным адресом электронной почты или номером телефона, а при необходимости обратиться в правоохранительные органы. Для корпоративных процессов это означает, что публичная ссылка становится не просто удобным способом обмена, а каналом с отдельными правилами модерации и риском блокировки учётной записи.
Самый чувствительный пункт здесь — шифрование. Advanced Data Protection позволяет пользователю включить сквозное шифрование для ряда данных iCloud, включая резервные копии, фотографии и заметки. Но открытие доступа по ссылке для неопределённого круга получателей выводит конкретный объект из этой модели. Логика понятна: Apple не может проверять то, к чему не имеет доступа. Однако для пользователей, которые воспринимают включённую расширенную защиту как универсальный режим приватности, это важное исключение, которое легко пропустить в интерфейсе.
Разработчикам внутренних сервисов и IT-администраторам стоит пересмотреть, где сотрудники используют iCloud Drive как быстрый файлообменник. Публичные ссылки iCloud часто появляются в переписке, тикетах, презентациях для клиентов и тестовых сборках — именно потому, что не требуют отдельной учётной записи у получателя. После обновления в таких папках не стоит размещать персональные данные, закрытые документы, исходники и другие чувствительные материалы, рассчитывая на защиту уровня Advanced Data Protection. Сам факт владения URL никогда не был полноценной моделью контроля доступа; теперь к этому добавляется и проверка со стороны платформы.
Для бизнеса практичнее разделить два сценария. Если файл действительно предназначен для широкой раздачи, нужно считать его опубликованным вовне и заранее проверять содержание, права на материалы и персональные данные. Если доступ должен быть ограничен конкретной командой или контрагентами, лучше использовать приглашения определённым пользователям и корпоративные системы хранения с аудитом, сроками действия ссылок и управлением правами. Это не отменяет удобство iCloud, но убирает опасную иллюзию, будто «секретная ссылка» равна приватному хранилищу.
Решение Apple укладывается в давний конфликт между приватностью облака, безопасностью публичных сервисов и требованиями к модерации. В этот раз компания не вводит проверку всех личных данных iCloud: речь именно о контенте, который владелец сам делает доступным неопределённому числу людей. Но граница между личным облаком и публикацией станет технически заметнее. Главный вопрос к декабрьскому релизу — насколько прозрачно Apple объяснит критерии проверки и даст ли пользователям понятный способ отличить защищённый обмен от публичной публикации.