Бэкдор в ARTEX открыл неаутентифицированный root-доступ как минимум к 62 консолям, доступным из интернета. Подменённый Docker-образ инструмента для тестирования безопасности скачали около 9 тыс. раз; для команд, которые запускают AI-агентов и сканеры в облаке, это наглядное напоминание: образ из публичного реестра может оказаться входом в инфраструктуру, а не просто удобным способом начать эксперимент.
Об инциденте сообщает The Hacker News со ссылкой на индийский правительственный центр реагирования CERT-In и независимого исследователя Badbyte. CERT-In также предупредил об активной кампании группы Crafty Falcon против банков, страховых и финансовых организаций Индии. Злоумышленники используют доступные AI-инструменты для атак, включая ARTEX, PentAGI, Cairn и CyberStrikeAI, и быстро меняют инфраструктуру, скрипты и полезную нагрузку в ответ на реакцию цели.
Один образ — и shell от root
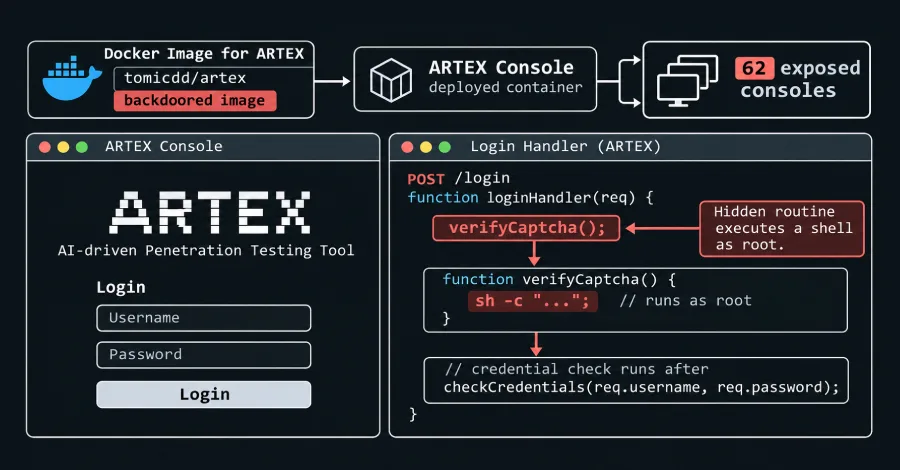
ARTEX — открытый инструмент, который применяют для автоматизации задач пентеста. После сообщений о его использовании в реальных атаках первоначальный репозиторий был удалён с GitHub, но копии быстро появились снова. Одна из них меняла всего одну строку в docker-compose.yml, заставляя установщик загружать образ tomicdd/artex из Docker Hub. Внешне такая правка почти не привлекает внимания: разработчик видит знакомое имя продукта и получает запускающийся контейнер.
Внутри этого образа, по данным Badbyte, была добавлена скрытая функция verifyCaptcha() в обработчик входа. Если поле CAPTCHA начиналось с секретного маркера, приложение передавало остаток строки в sh -c с правами root и возвращало результат ещё до проверки учётных данных. Иными словами, бэкдор в ARTEX позволял выполнить произвольную команду на сервере без логина. Такой код легко пропустить при обзоре основного репозитория: изменённый Docker-образ живёт отдельно от исходников, которые команда могла внимательно проверить.
По наблюдениям исследователя, первая доступная извне инсталляция с вредоносной сборкой появилась 20 октября 2026 года — через 12 дней после публикации образа. С 2 по 4 ноября обнаружили 62 такие консоли: 26 в США, 17 в Гонконге и семь в Китае. Всего на 4 ноября в интернете было видно 1 645 хостов с консолью ARTEX. Помимо tomicdd/artex, исследователь перечислил ряд пространств имён Docker Hub с образами под названием artex; образ congdonglinux/artex назван идентичным и также содержащим бэкдор.
AI ускоряет атаку, но не отменяет старые ошибки
Параллельно CERT-In описал кампанию Crafty Falcon против индийского BFSI-сектора, криптобирж и провайдеров цифровых активов. Вектор не выглядит экзотическим: атакующие ищут публичные приложения, открытые API и привилегированные конечные точки; используют украденные долгоживущие API-токены, открытые пароли в конфигурациях и исходниках, а также сервисы без MFA. Затем они обращаются к API перевода средств из уже разрешённой инфраструктуры жертвы. Это помогает обойти бизнес-проверки, рассчитанные на легитимный клиент: создание кредита, KYC, проверку получателя, остатка и лимитов операции.
Автоматизация делает этот сценарий опаснее по скорости. CERT-In указывает, что операторы запускают тестовые переводы на одну рупию, подтверждают работоспособность канала и лишь затем переходят к крупным суммам. После компрометации они могут анализировать код приложений, собирать эксплойты под конкретную цель, задействовать уязвимости загрузки файлов и десериализации для веб-шеллов в PHP- и Node.js-приложениях, а также стирать журналы и мешать работе средств защиты на конечных точках. Признаком AI-помощи регулятор считает массовое создание и быструю доработку специализированных скриптов.
Для российских команд практический вывод не зависит от географии атаки. Нельзя относиться к публичному Docker Hub как к доверенному репозиторию, особенно если контейнер запускается с повышенными правами и выставляет веб-консоль наружу. Образы для инструментов безопасности стоит закреплять по digest, а не по изменяемому тегу, сканировать и подписывать в собственном registry. Не менее важно отделять лабораторные пентест-инструменты от production-сети, не хранить в них боевые ключи, токены, сессии и результаты сканирования. Компрометированная консоль такого класса даёт атакующему не только root-shell, но и готовую карту инфраструктуры.
CERT-In отдельно выпустил рекомендации по аудиту AI-систем: проверять идентичности агентов, допустимые цели и инструменты, границы прав и принцип минимальных привилегий; для значимых действий требуется подтверждение человека, а для высокорисковых систем — аварийная остановка и отзыв учётных данных. В случае ARTEX вопрос даже проще: кто проверил, какой именно образ запускается, от чьего имени и на каком порту? Чем больше автономных агентов получает доступ к облаку и API, тем дороже обходится привычка запускать «интересный проект» от root. Детали исследования и список обнаруженных копий опубликованы в .