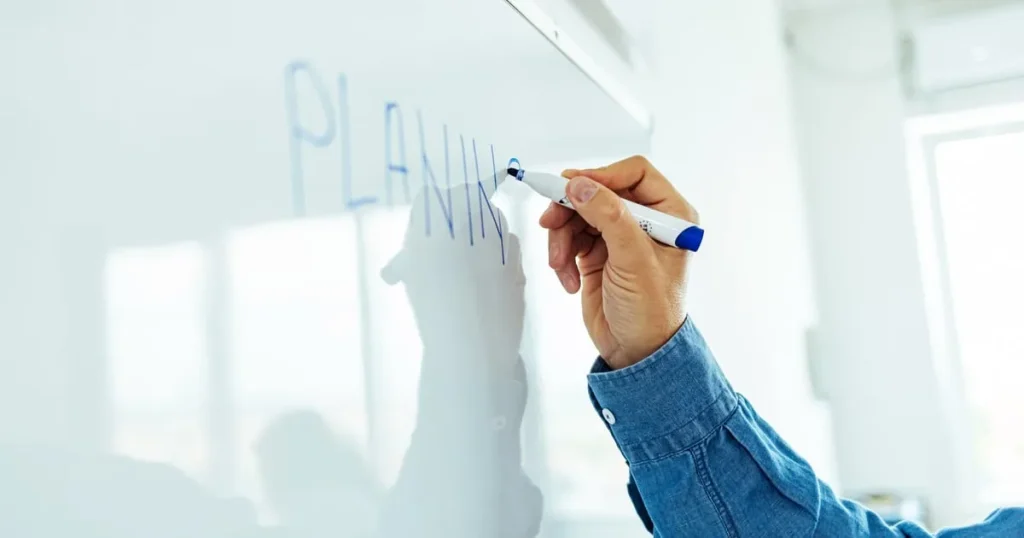
Четыре вопроса на обычной доске могут стать отправной точкой для моделирования угроз, не требуя новой платформы, консультантов и отдельной строки бюджета. Такой практический подход к работе CISO предлагает Dark Reading: вместо бесконечного перечня уязвимостей команда сначала должна договориться, что именно ей нужно защищать и от каких сценариев.
Проблема знакома почти любой компании: сканеры исправно поставляют длинные списки CVE, разработка спорит с безопасностью о приоритетах, а руководству показывают сводки, в которых много критичности и мало ответа на вопрос «что реально может сломать бизнес». Как пишет Dark Reading, короткое упражнение из четырёх вопросов помогает собрать понятную модель угроз без больших затрат.
Смысл здесь не в том, чтобы заменить инженерный анализ разговором у флипчарта. Доска нужна как инструмент фокусировки: она заставляет участников сформулировать активы, возможные действия атакующего, слабые места и последствия инцидента простыми словами. Если команда не может объяснить риск без набора аббревиатур, с приоритизацией, скорее всего, тоже будет непросто.
Для CISO это способ перевести обсуждение из режима «нам нужен ещё один security-инструмент» в режим конкретных решений. Какие данные, сервисы или процессы критичны? Кто и каким путём может к ним добраться? Где контроль отсутствует либо работает формально? Какой ущерб возникнет, если сценарий реализуется? Сам заголовок материала говорит о четырёх вопросах, но ценность подхода не в магическом числе: он в дисциплине, которая связывает технические риски с владельцами систем и последствиями для компании.
У такого формата есть важное преимущество для небольших команд. Полноценные программы threat modeling нередко ассоциируются с тяжёлыми методологиями, таблицами на сотни строк и привлечением дорогих специалистов. В реальности первый полезный результат можно получить раньше: собрать разработчиков, владельца продукта, инфраструктурную команду и представителя безопасности вокруг одного конкретного сервиса. Например, не пытаться сразу описать всю компанию, а разобрать путь доступа к данным клиентов или процесс выпуска обновлений.
Это особенно актуально там, где безопасность подключают в конце разработки. Если разговор об угрозах начинается только после готового релиза, команда обычно выбирает между задержкой запуска и компромиссом по защите. Раннее моделирование угроз позволяет заметить спорные архитектурные решения до того, как они превратятся в дорогую миграцию: избыточные привилегии, неясные границы между сервисами, хранение чувствительных данных без понятного владельца, зависимость от единственного административного аккаунта.
Однако доска не отменяет базовую гигиену безопасности. Она не закроет известную уязвимость сама по себе, не настроит журналирование и не заменит проверку кода. Её задача скромнее и полезнее: выбрать, куда направить ограниченное время команды в первую очередь. Для российского рынка, где ИТ-подразделения одновременно поддерживают легаси, внедряют отечественные решения и строят новые цифровые продукты, такая приоритизация может быть важнее очередного универсального отчёта о рисках.
Разработчикам этот подход даёт повод обсуждать безопасность на языке архитектуры, а не чек-листов ради чек-листов. Продактам — возможность увидеть, какие функции несут не только пользовательскую, но и операционную цену. Руководителям — более честную картину: не «защищены ли мы полностью», а какие сценарии признаны наиболее опасными, кто за них отвечает и какие меры уже согласованы.
Главный вопрос теперь не в том, можно ли начать с четырёх вопросов — можно. Сложнее превратить разовую встречу в регулярную практику, когда меняются сервисы, подрядчики, доступы и бизнес-процессы. Именно это отличает полезную доску в переговорной от ещё одного артефакта, который сфотографировали после воркшопа и больше не открывали.