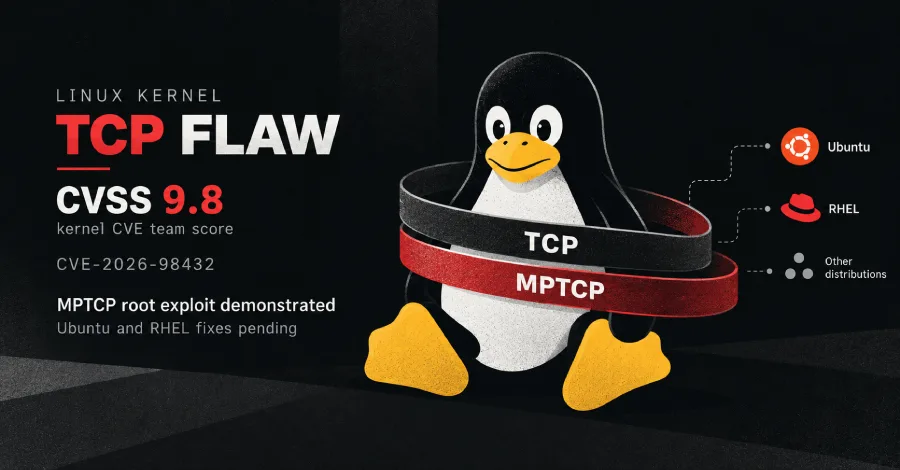
Уязвимость Linux TCP CVE-2026-98432 получила 9,8 балла из 10 по оценке команды CVE Linux kernel и затрагивает Ubuntu, Red Hat Enterprise Linux и ряд других дистрибутивов. Ошибка находится в ядре с ветки Linux 4.4, а исследователи Anthropic заявили, что их ИИ-модель смогла подготовить сценарий удалённого выполнения команд с правами root. Для российских команд, которые держат сервисы на Linux, новость сводится к неприятной, но понятной задаче: проверить версии ядер, окна обновлений и доступность внешних TCP-сервисов.
Проблема связана с обработкой новых IPv4 TCP-соединений и представляет собой race condition — гонку между операциями ядра. При определённой последовательности действий ядро может обратиться к уже освобождённой области памяти, то есть столкнуться с use-after-free. По данным The Hacker News, upstream-исправление приняли 5 октября, а CVE была опубликована десятью днями позже. Однако наличие патча в основной ветке Linux ещё не означает, что он уже доехал до корпоративного сервера: конечный срок зависит от пакета конкретного вендора.
Почему оценка 9,8 не означает одинаковый риск для всех
В сценарии, который рассматривала команда Linux kernel CVE, атакующий отправляет TCP-запрос с IPv4-опциями Record Route или Timestamp, а затем повторно посылает запрос, пытаясь выиграть гонку. Если это удаётся, последствия могут варьироваться от утечки фрагментов памяти ядра и её повреждения до отказа в обслуживании. Команда ядра посчитала сложность атаки низкой: обе стороны гонки, по её версии, инициируются атакующим.
Дистрибутивы оценивают ситуацию осторожнее. Red Hat на странице CVE указала 5,9 балла и уровень Moderate, объяснив это сложностью воспроизведения гонки и отсутствием подтверждённого ущерба конфиденциальности или целостности данных. В машиночитаемом advisory-файле Red Hat, обновлённом 29 октября, уже фигурируют 8,1 балла и уровень Important; в тот же день серьёзность в баг-трекере повысили со средней до высокой. Oracle и SUSE также используют оценку 8,1, а Amazon — 7,0. Разногласие не про арифметику CVSS, а про практическую воспроизводимость: разработчики ядра считают окно атаки управляемым, поставщики — достаточно узким, чтобы повысить Attack Complexity.
Отдельная деталь, важная для эксплуатации: ошибка относится к IPv4. В IPv6 аналогичного пути нет, потому что ядро копирует параметры соединения, а не передаёт ссылку на те же данные. Уязвимость Linux TCP проявляется в момент завершения TCP-handshake: параметры IP, сохранённые для ожидающего запроса, передаются новому сокету без копирования. Если сокет уничтожается, пока другой CPU ещё использует эти параметры для ответа на повторный запрос, ядро обращается к освобождённой памяти.
Где уже есть обновления и что известно об эксплуатации
Anthropic 27 октября сообщила, что её модель Claude после начального запроса написала эксплойт для серверов с listener на Multipath TCP (MPTCP). Сначала он добивается лишних байтов в ответе и пытается получить адрес ядра, обходя KASLR. Затем ошибка используется для перезаписи callback-указателя адресом ранее размещённой в памяти полезной нагрузки. По описанию компании, поиск адреса ядра в тесте занял 48 минут, а переход к выполнению команды — ещё около пяти минут. Код, версия ядра и конфигурация тестового стенда не опубликованы, поэтому переносить этот результат на любой интернет-сервис было бы преждевременно.
Именно MPTCP пока остаётся существенной оговоркой. Этот режим позволяет одному соединению использовать несколько сетевых путей и в Linux должен быть явно запрошен приложением при открытии сокета. Ни запись CVE, ни upstream-патч не называют MPTCP обязательным условием; связь функции с demonstrated-эксплойтом следует из публикации Anthropic. Неясно, можно ли получить те же права root на сервере без MPTCP listener. На 29 октября ни один из вендоров и сама Anthropic не сообщали о реальных атаках с использованием CVE-2026-98432; в копии каталога CISA KEV, обновлённой 28 октября, уязвимость также не значилась.
Исправления уже выпустили Debian, Oracle Linux, SUSE и Amazon Linux — хотя не для каждой поддерживаемой ветки. В Debian trixie обновление вышло 16 октября в пакете linux 6.12.113-1; для Debian 12 доступны linux 6.1.190-1 и linux-6.12 версии 6.12.113-1~deb12u1. Amazon Linux 2023 получил исправление для kernel6.18 24 октября, а advisory для kernel6.12 опубликован 29 октября. Oracle Linux закрыла проблему в UEK-пакетах 16 октября. В upstream исправление включено в Linux 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 и 7.3.
У Ubuntu для 16.04, 18.04, 20.04, 22.04, 24.04, 26.04 и 26.10 на 29 октября исправленных пакетов не было: статус обозначен как vulnerable либо work in progress. В RHEL 8, 9 и 10, а также OpenShift 4 патч отложен до будущего обновления; даты Red Hat не назвала. В зоне ожидания остаются и некоторые ветки Amazon Linux и SUSE. Практический минимум для администраторов — сопоставить запущенное ядро с advisory своего поставщика, установить доступный обновлённый пакет и перезагрузить хост. Простого и универсального обходного решения Red Hat не предложила, а отключение MPTCP или фильтрация TCP-пакетов с IP-опциями пока не подтверждены как меры, заметно снижающие риск.
Эта история хорошо показывает разрыв между «патч уже в ядре» и реальной защищённостью инфраструктуры. Появление ИИ-подготовленного эксплойта делает приоритизацию обновления менее академической, но эксплуатация пока описана только для специфической MPTCP-конфигурации. Главный вопрос ближайших дней — как быстро Ubuntu и Red Hat доставят исправления в поддерживаемые ветки и появятся ли независимые подтверждения атаки на обычные TCP-службы без Multipath TCP.