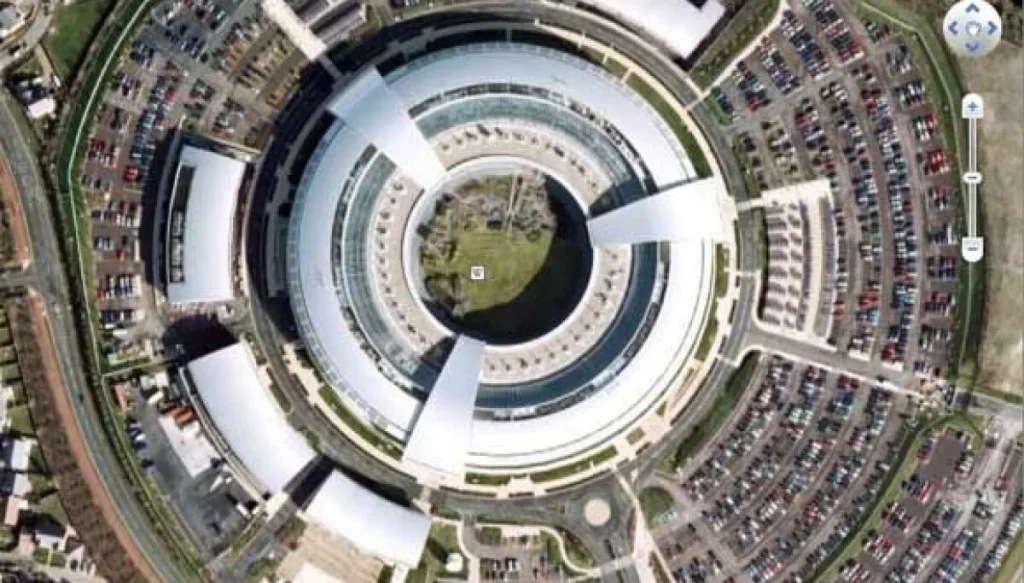
Британский Центр правительственной связи GCHQ годами не может установить, сколько съёмных накопителей с потенциально чувствительными данными было потеряно. Проблема с учётом носителей данных затрагивает тысячи устройств и материалы, связанные с законом Investigatory Powers Act; для IT-команд это неприятное напоминание: шифрование не спасает организацию, которая не понимает, где находится её железо.
О ситуации сообщает The Register со ссылкой на ежегодный доклад Управления комиссара по следственным полномочиям Великобритании (IPCO). Комиссар лорд Брайан Левесон написал, что GCHQ до сих пор не получила достаточно ясной картины масштаба, местонахождения и возможности вернуть пропавшие съёмные носители. Регулятор впервые обратил внимание на базовую проблему несколько лет назад, однако исчерпывающего отчёта так и не увидел.
В докладе нет точного количества исчезнувших устройств. GCHQ определила верхнюю границу возможных потерь, но не смогла отделить действительно пропавшие диски и карты памяти от тех, чьи записи просто плохо отражены в реестре. Формулировка «очень значительное число» в документе выглядит почти образцом британской сдержанности: речь, по данным публикации, идёт о тысячах накопителей.
Агентство запустило отдельную программу поиска и обещает внедрить автоматизированную систему отслеживания активов до конца года. Лишь после её запуска GCHQ рассчитывает назвать более точное число. Представитель ведомства признал, что прежняя система управления съёмными носителями была недостаточно надёжной для контроля зарегистрированных устройств, а данные, которые она выдавала, содержали изъяны. По его словам, рекомендации IPCO выполнены и меры по исправлению проблемы приняты.
Здесь важна не только вероятность утечки конкретного диска. Если организация не может сверить физический актив с реестром, она не способна уверенно ответить на три базовых вопроса: какие данные на нём были, кто имел к ним доступ и можно ли технически отозвать этот доступ. Для разведслужбы, работающей с перехватом и аналитикой больших массивов информации, это уже не история о забытом USB-накопителе в ящике стола, а дефект контроля жизненного цикла данных.
Эксперт по цифровой криминалистике и приглашённый профессор университетов De Montfort и Birmingham City Питер Соммер назвал тревогу IPCO обоснованной. Он подчеркнул, что даже недорогие диски и карты способны хранить огромные объёмы данных, а учёт доверенных носителей критичен и в куда менее секретной работе — например, при обращении с материалами судебной экспертизы. Смысл замечания прост: снижение цены хранения сделало физический носитель маленьким, но вовсе не малозначимым риском.
Впрочем, пропавшие накопители — только один из эпизодов в отчёте. IPCO также указало на недостаточные ограничения для одного зарубежного партнёра GCHQ при доступе к результатам массового перехвата. Для собственных аналитиков агентство корректно применяло дополнительные гарантии при работе с журналистскими материалами, источниками журналистов и информацией, защищённой юридической тайной. Однако внутреннее расследование выявило пробел именно в доступе иностранной службы к журналистским данным; обе стороны пообещали его устранить.
Ещё один случай показывает, что даже сильная инженерная экспертиза не отменяет необходимости проверок на последствия. Ошибка в веб-приложении, которым пользовалась сравнительно небольшая группа людей, неверно определяла некоторых лиц как возможных участников террористической деятельности. Сбой затронул небольшое число людей, но привёл к пяти задержаниям в британских портах по Terrorism Act и, по оценке IPCO, причинил серьёзный ущерб пострадавшим. Такие задержания могут проводиться без обоснованного подозрения; у человека могут потребовать пароли от устройств, изъять технику на срок до семи дней и в отдельных случаях взять биометрические данные.
IPCO при этом не признало инцидент «ошибкой» в юридическом смысле закона Investigatory Powers Act: действия были санкционированы ордером на перехват, а несовершенная методика поиска целей оказалась непреднамеренной и непредсказуемой. Для инженеров и руководителей это различие особенно показательно. Юридически допустимый процесс вполне способен выдать вредный результат, если в нём нет независимой валидации данных, мониторинга ложных срабатываний и понятного механизма остановки системы.
История GCHQ — не повод снисходительно усмехаться над чужой бюрократией. В компаниях тот же сбой обычно маскируется под «неактуальный CMDB», складские таблицы и выдачу ноутбуков без возвратного акта. Учёт носителей данных должен включать не только инвентарный номер: владельца, классификацию информации, статус шифрования, срок хранения и процедуру безопасного уничтожения. Автоматизация полезна, но не заменяет сверку процессов: иначе она лишь быстрее зафиксирует старый хаос.
GCHQ теперь предстоит доказать не то, что у неё есть новая система, а что после нескольких лет неопределённости она способна восстановить цепочку ответственности за каждый критичный носитель. И это, пожалуй, главный тест для любой структуры, обрабатывающей чувствительные данные: учёт носителей данных становится заметным только после потери, но строить его нужно задолго до первого инцидента.