Взлом Associated Press в 2013 году обернулся для сирийского хакера Ахмада Умара Аги 42 месяцами тюрьмы в США. После фейкового сообщения о раненом Бараке Обаме индекс Dow Jones временно потерял около 136 млрд долларов капитализации — наглядный урок для редакций и бизнеса о том, что захват одного аккаунта способен стать рыночным событием.
Ахмад Умар Ага, известный в сети как Th3Pr0, входил в группировку Syrian Electronic Army, поддерживавшую режим Башара Асада. О приговоре американского федерального суда сообщает The Hacker News. По данным Минюста США, участники заговора атаковали западные СМИ, компании, некоммерческие организации, а также государственные структуры США и их союзников.
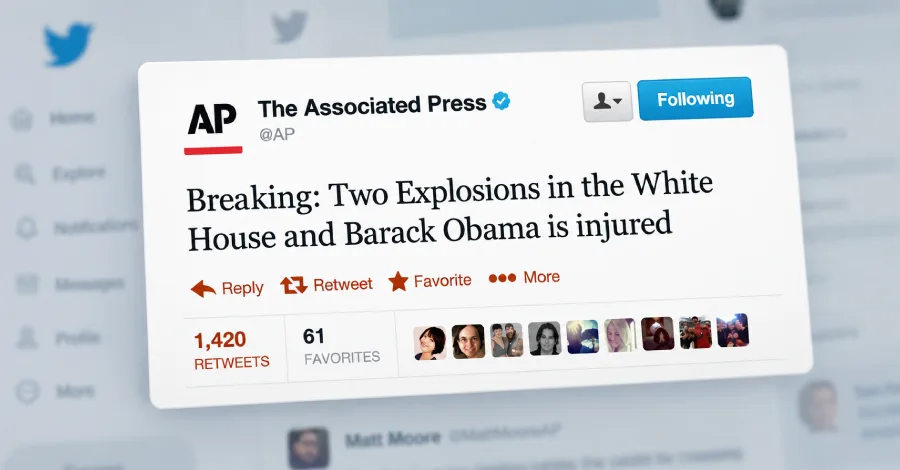
Ключевой эпизод произошёл 23 апреля 2013 года. Хакеры получили доступ к Twitter-аккаунту Associated Press и опубликовали ложную новость о двух взрывах в Белом доме и ранении президента США Барака Обамы. Рынок отреагировал почти мгновенно: стоимость акций в составе Dow Jones временно сократилась примерно на 136 млрд долларов. В материалах дела говорится, что письмо Twitter о сбросе пароля для аккаунта AP было отправлено на Gmail-адрес, которым преимущественно пользовался Ага.
Сам Ага позднее говорил Business Insider, что заметное падение Dow было целью операции и считал результат «большой победой». Для атаки не потребовался сложный эксплойт или компрометация торговой инфраструктуры: хватило доверия к верифицированному аккаунту крупного новостного агентства. Этот случай до сих пор хорошо объясняет, почему защита корпоративных соцсетей — не задача SMM-команды в одиночку, а часть общего контура управления рисками.
Следствие связывает кампанию с окружением бывшего президента Сирии Башара Асада, в том числе с руководством Главного разведывательного управления страны. Минюст США заявил, что группировка добывала разведданные для сирийских властей и использовала взломы для давления на критиков режима. При этом ранние публичные документы по делу описывали действия Syrian Electronic Army как поддержку правительства Сирии, но не содержали утверждения, что чиновники непосредственно организовывали и руководили группой.
Syrian Electronic Army начала активные атаки в 2011 году. Основным инструментом был фишинг: злоумышленники выманивали учётные данные сотрудников, после чего меняли содержимое сайтов, перенаправляли трафик и захватывали аккаунты в соцсетях. Всего Ага, по версии американских властей, участвовал во взломах примерно 47 организаций. Среди целей были медиа, бизнес, НКО и государственные ведомства.
В одном из эпизодов хакер получил доступ к компании, обслуживавшей сайт набора в Корпус морской пехоты США. Посетителей перенаправляли на изображение с призывом не выполнять приказы и присоединиться к сирийской армии; вместо рекрутинговых материалов его увидели около 3,5 тыс. потенциальных посетителей. Ага также дважды пытался захватить аккаунты Белого дома через кражу паролей сотрудников. В одном случае ему удалось проникнуть в личную почту сотрудника, но получить доступ к официальным аккаунтам Белого дома не удалось.
Ущерб от подобных атак не сводится к нескольким часам простоя и репутационному кризису. В судебных документах упомянута компания, поставлявшая издателям контент, рекламу и ссылки: она теряла примерно 35 тыс. долларов в день около полугода. Одна международная НКО потеряла 480 тыс. долларов, из которых около 250 тыс. ушло на новые средства мониторинга сети; организации пришлось переобучить свыше 800 сотрудников.
Для российских IT-команд в этой истории нет экзотики: фишинговое письмо, почта сотрудника и аккаунт с большой аудиторией остаются привычной цепочкой атаки. Минимальный набор мер тоже давно известен — аппаратная или устойчивая к фишингу MFA, отдельные роли для публикации, журналирование действий, отработанный сценарий отзыва сессий и понятный канал для срочного опровержения. Но взлом Associated Press показывает неприятную деталь: даже идеальный антикризисный план не отменяет того, что рынок и аудитория сначала увидят ложное сообщение.
Сообвиняемый Аги Фирас Дардар остаётся в розыске. Дело, начатое обвинением в 2014 году, растянулось более чем на десятилетие, а приговор напоминает: государственные и окологосударственные кампании не обязательно выглядят как атака на дата-центр. Иногда их самым эффективным оружием становится доверие к одному медиаканалу — и цена ошибки измеряется уже не числом скомпрометированных паролей.