Инфостилер VOLTA, нацеленный на Windows-устройства, не просто собирает пароли и токены: он передаёт сводку о жертве в языковые модели Claude, Kimi и Gemini, чтобы получить рейтинг её «ценности» для злоумышленников. Для российских компаний это ещё один неприятный сигнал: утечка браузерной сессии или корпоративного токена всё реже выглядит как разрозненный набор файлов — теперь её можно быстро превратить в приоритизированное досье для атаки.
По данным The Hacker News, исследователи Cisco Talos обнаружили вредоносную программу VOLTA-AUTODOXER, также известную как VOLTA. Это типичный по набору функций стилер, но с нетипичным финальным этапом обработки добычи: после кражи данных он просит ИИ оценить, какие активы жертвы легче и выгоднее монетизировать.
На заражённом компьютере вредонос собирает сохранённые пароли, cookies и платёжные карты из браузеров на базе Chromium, данные профилей Outlook и рабочих пространств Slack, seed-фразы криптокошельков, сессии Discord, Telegram, Steam и Roblox. В список также входят токены Microsoft OAuth, SSH-ключи и ключи облачных провайдеров, Wi-Fi-профили и снимки экрана. Сам по себе этот перечень давно знаком специалистам по реагированию на инциденты. Отличие VOLTA — в попытке связать разрозненные артефакты с конкретным человеком, его работодателем и потенциально дорогими ресурсами.
Как отмечает исследователь Talos Райан Феттерман, программа формирует структурированный набор доказательств: геолокацию и домашний адрес, компанию и её домен, предполагаемый год рождения, последние четыре цифры карты, рабочие пространства Slack, метаданные авторов документов, признаки резервных копий iPhone и оценку аккаунта Roblox. Это уже не привычный архив с логами браузера, который оператору нужно вручную просеивать, а заготовка для выбора следующего шага.
ИИ как сортировщик украденных данных
Чтобы дополнить профиль, VOLTA использует доступ к сессии Gmail жертвы и ищет письма-квитанции. Его интересуют сообщения, связанные с Amazon, DoorDash, Uber Eats, Grubhub, Walmart и PayPal: они могут подтвердить адрес и показать историю заказов. После этого собранный пакет сериализуется и отправляется через OpenRouter — сервис, который даёт единый API-доступ к нескольким языковым моделям.
Основной моделью для анализа назначен Claude Opus 4.6. Если она отказывается отвечать, вредонос переходит к Kimi K2 от Moonshot AI, а затем к Gemini 2.5 Flash от Google. По описанию Talos, программа проверяет ответы на фразы вроде «я не могу» и «я не способен», после чего переключается на следующую модель. Цепочка из трёх сервисов показывает, что авторы подумали не только об автоматизации анализа, но и об устойчивости к ограничениям, которые отдельный провайдер может применить к подозрительному запросу.
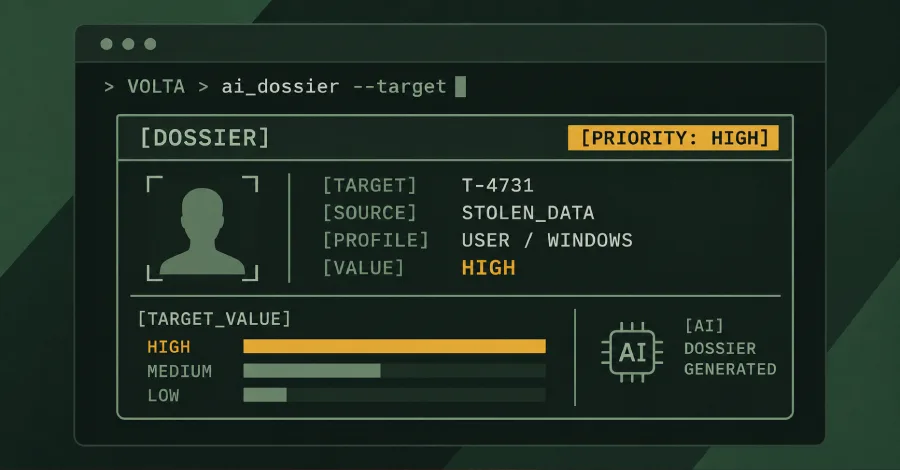
Встроенная системная инструкция объёмом около 240 слов предлагает модели играть роль аналитика цифровой криминалистики. Ей запрещено добавлять факты из собственных знаний: выводы должны опираться только на переданный набор данных. В результате оператор получает отчёт с разделом о ценности активов, где они ранжируются по возможности монетизации с уровнями low, medium и high, а также оценку цифровой гигиены жертвы — в том числе её практик работы с паролями.
Именно здесь инфостилер VOLTA меняет экономику массовых краж учётных данных. Раньше злоумышленнику или его партнёру требовалось самостоятельно решить, чей доступ к почте стоит развивать, у кого есть корпоративный облачный ключ, а у кого — лишь одноразовый игровой аккаунт. Теперь первичный отбор частично поручается модели. Автоматизация не делает кражу принципиально новой техникой, зато снижает порог для оператора, который умеет запускать вредонос, но не умеет анализировать сотни логов.
Три отправки в Telegram и один риск для бизнеса
Данные выводятся в Telegram в три этапа. Сразу после запуска стилер отправляет пароли, cookies, карты, сведения о криптокошельках, токены сервисов, пароли Wi-Fi и скриншоты. Второе сообщение уходит после запроса к ИИ и включает результаты анализа. Третья выгрузка происходит после «обогащения» профиля данными из Gmail — с квитанциями и историей заказов. Такая последовательность важна для защитников: даже если поздние каналы удастся заблокировать, первичная утечка может уже состояться.
У VOLTA есть шаблон с шестью полями, заполняемыми при сборке нового бинарного файла. Среди них — Telegram-канал для эксфильтрации, API-ключи и другие настройки. Talos допускает два варианта: автор может продавать конструктор клиентам либо сам собирать отдельный экземпляр для каждого заказа. В обоих случаях ИИ-досье становится не эксклюзивной надстройкой опытной группы, а функцией, которую можно включить в относительно рутинную операцию.
Для разработчиков и ИТ-команд практический вывод довольно приземлённый. Секреты не должны жить в браузерах, локальных файлах конфигурации и переменных окружения дольше необходимого; особенно это касается облачных ключей, OAuth-токенов и SSH-доступа. Нужны короткоживущие учётные данные, многофакторная аутентификация, контроль активных сессий и регулярный отзыв токенов после подозрений на заражение. Для корпоративной почты важно отслеживать нетипичный поиск по квитанциям и массовое чтение старых писем: сами по себе такие действия легитимны, но в сочетании с кражей браузерной сессии становятся сильным индикатором компрометации.
Публикация Talos укладывается в более широкий тренд. Неделей ранее исследователи описывали NIK C2 — Go-инструмент удалённого доступа для Windows с более чем 52 командами, который умеет применять ИИ к похищенным данным прямо во время работы на заражённой машине. Отдельно опасен его сценарий с поиском переменной окружения OPENAI_API_KEY: при отсутствии ключа у оператора программа пытается использовать ключ самой жертвы. Это не только перекладывает стоимость вычислений на пострадавшую сторону, но и затрудняет атрибуцию запросов.
Инфостилер VOLTA хорошо иллюстрирует сдвиг в угрозах: генеративный ИИ здесь не пишет вирус с нуля и не заменяет инфраструктуру атаки. Он снимает с человека самую скучную, но критичную работу — сортировку добычи и выбор наиболее перспективной цели. Чем доступнее станут такие конвейеры, тем ценнее для компаний будут не только средства предотвращения заражения, но и способность быстро понять, какие сессии, ключи и данные успел увидеть атакующий.